FBI ยืนยันแฮกเกอร์ยังโจมตีไฟร์วอลล์ Fortinet ต่อเนื่องผ่านช่องโหว่ FortiBleed
FBI และหน่วยสืบราชการลับสหรัฐฯ เตือนอาชญากรใช้ข้อมูลล็อกอินจากแคมเปญ FortiBleed ล็อกองค์กรออกจากไฟร์วอลล์ Fortinet ของตัวเอง หลังพบอุปกรณ์ที่ถูกเจาะแล้วกว่า 86,644 เครื่องใน 194 ประเทศ
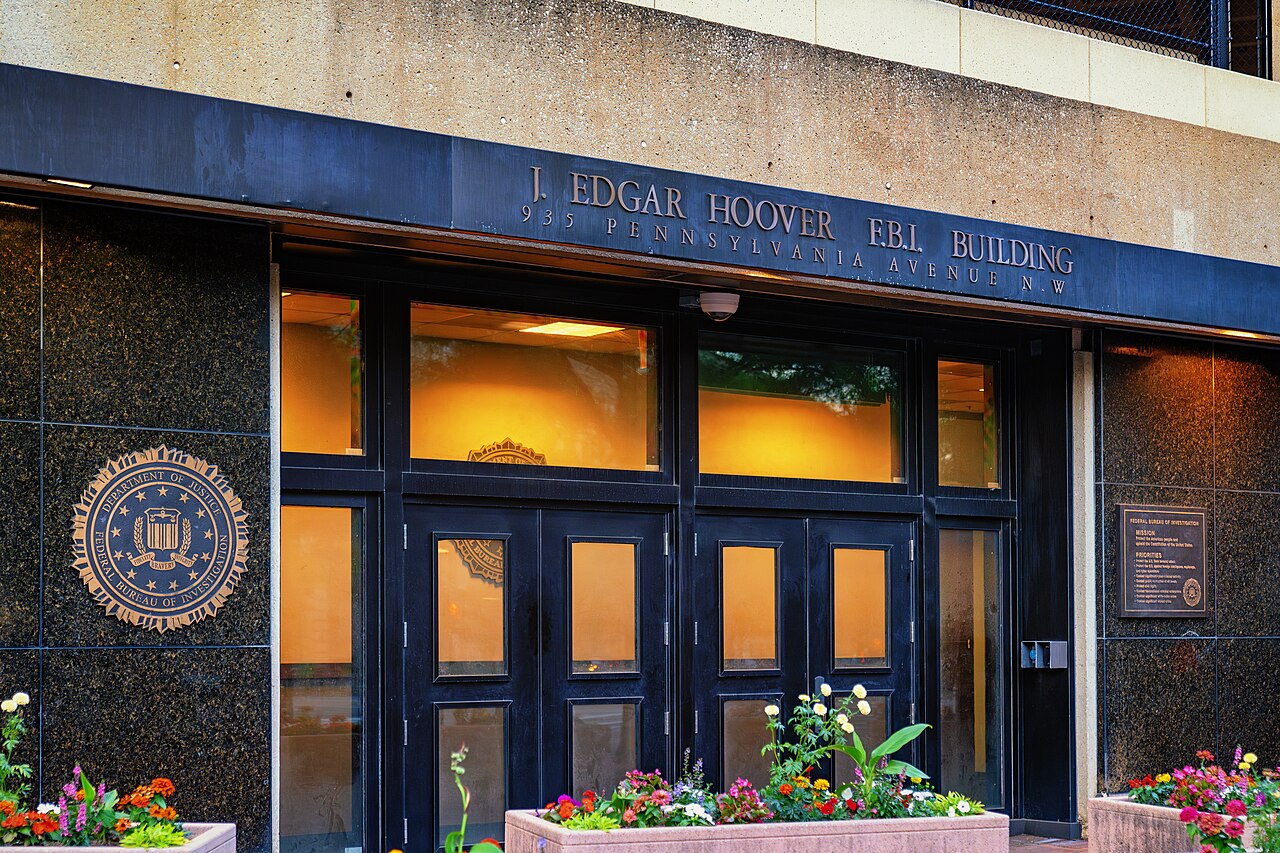
FBI และหน่วยสืบราชการลับสหรัฐฯ (USSS) ออกคำแนะนำร่วมเมื่อวันอังคารที่ผ่านมา ระบุว่าอาชญากรไซเบอร์ที่ใช้ข้อมูลล็อกอินจากแคมเปญ FortiBleed กำลังล็อกองค์กรต่างๆ ไม่ให้เข้าถึงไฟร์วอลล์ Fortinet ของตัวเอง โดยอ้างอิงการตรวจสอบของ SOCRadar ที่พบอุปกรณ์ถูกเจาะระบบแล้วมากกว่า 86,644 เครื่องใน 194 ประเทศ
ตามเอกสารคำแนะนำ ผู้โจมตีมักสร้างบัญชีใหม่บนอุปกรณ์ที่ไม่เคยมีมาก่อนในช่วงบุกรุกครั้งแรก และในบางกรณีจะลบบัญชีเดิมทิ้งเพื่อปิดกั้นไม่ให้องค์กรเข้าถึงอุปกรณ์ที่ถูกโจมตี พร้อมรักษาการเข้าถึงระบบไว้ขณะเคลื่อนตัวไปยังส่วนอื่นๆ ของเครือข่าย
จากการตอบสนองในช่วงแรก เหยื่อบางรายอาจถูกล็อกออกจากอุปกรณ์ Fortinet หากผู้โจมตีลบหรือเปลี่ยนรหัสผ่านของบัญชีเดิมในระบบ
แคมเปญนี้เล็งเป้าไปที่ไฟร์วอลล์ FortiGate และเกตเวย์ SSL VPN ที่เปิดเชื่อมต่ออินเทอร์เน็ต โดยอาชญากรใช้ข้อมูลล็อกอินจากการรั่วไหลก่อนหน้านี้และบันทึกจากมัลแวร์ขโมยข้อมูล (infostealer) มาทำ credential stuffing และ password spraying ก่อนดึง password hash จากอุปกรณ์ที่เจาะได้ไปถอดรหัสแบบออฟไลน์ด้วยคลัสเตอร์ GPU ความเร็วสูง ทั้งสองหน่วยงานแนะนำให้องค์กรจำกัดการเข้าถึงระบบบริหารจัดการจากอินเทอร์เน็ต ยุติเซสชันแอดมินและ VPN ที่ใช้งานอยู่ รีเซ็ตรหัสผ่าน และเปิดใช้การยืนยันตัวตนหลายขั้นตอนแบบต้านทานฟิชชิง
คำแนะนำยังเชื่อมโยง FortiBleed กับแคมเปญแรนซัมแวร์ โดยระบุว่านายหน้าขายช่องทางเข้าถึง (initial access broker) นำการเข้าถึงเครือข่ายที่ถูกเจาะไปขายต่อให้กับกลุ่มพันธมิตรแรนซัมแวร์ ซึ่ง The Register เคยรายงานความเชื่อมโยงนี้มาก่อนจากข้อมูลของ SOCRadar หลักฐานปัจจุบันชี้ว่าพันธมิตรของกลุ่มแรนซัมแวร์ INC/Lynx และ Payload เป็นผู้ใช้ข้อมูลล็อกอินเหล่านี้ และ SOCRadar ระบุเมื่อเดือนกรกฎาคมว่าพบการโจมตีด้วยแรนซัมแวร์ที่เกี่ยวข้องกับ FortiBleed ยืนยันแล้วอย่างน้อย 12 ครั้ง
FBI และ USSS เรียกร้องให้เหยื่อแจ้งเหตุการณ์ที่เกิดขึ้น พร้อมระบุว่าองค์กรไม่มีข้อผูกพันที่ต้องให้ข้อมูลตอบกลับคำแนะนำนี้ ทั้งสองหน่วยงานระบุว่าการรายงานจากเหยื่อจะช่วยระบุตัวบ่งชี้การถูกเจาะระบบได้ และเตือนไม่ให้จ่ายค่าไถ่ให้กับผู้โจมตี
ที่มาของข่าว
- สำนักข่าว
- The Register
- พาดหัวต้นฉบับ
- FortiBleed still a bleeding nuisance as FBI confirms ongoing attacks
- เผยแพร่ต้นทาง
- 7 ต.ค. 2569 17:52 น.